 +1 888 285 9583
 +33 4 12 39 27 40


Avant d'acheter des licences Copilot, une organisation a fait auditer son environnement. La majorité du personnel ne pouvait pas encore l'utiliser, et l'exposition des données tenait dans un seul site.
Ce qu'un audit de préparation Copilot révèle avant la première licence
Une organisation du secteur public nous a demandé un audit de préparation Copilot avant d'acheter la moindre licence. Plus d'un millier de comptes, aucune licence Copilot en place. On a ensuite travaillé les constats en ateliers avec son équipe TI. Voici ce qu'on a trouvé, dans l'ordre où ça nous a surpris.
Le premier frein n'était pas la sécurité
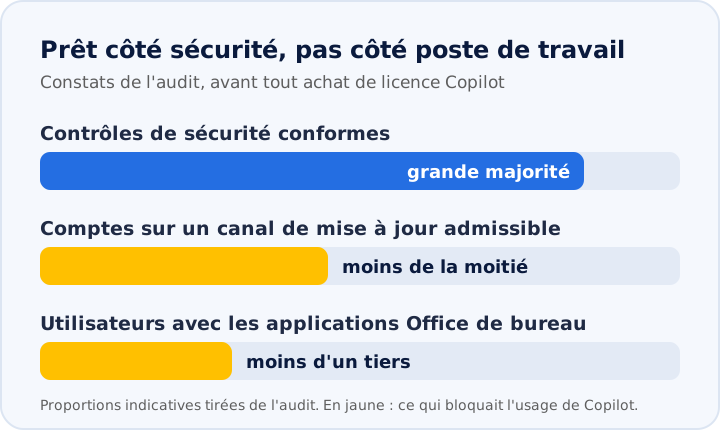
On s'attend à ce qu'un audit Copilot parle d'abord de données exposées. Ici, le premier constat était plus terre à terre : la majorité du personnel ne pouvait tout simplement pas utiliser Copilot dans ses applications Office.
Le reste de la plateforme tenait la route, avec la grande majorité des contrôles conformes. Mais une organisation qui achète des licences à ce stade paie pour un outil que la moitié de ses gens ne voit pas. Les trois constats :
- Moins d'un tiers des utilisateurs avaient adopté les applications Office de bureau. Une bonne partie travaillait seulement sur mobile.
- Moins de la moitié des comptes étaient sur un canal de mise à jour admissible. Le rapport de préparation Copilot de Microsoft ne compte comme prêts que les utilisateurs sur Current Channel ou Monthly Enterprise Channel. Bonne nouvelle : depuis la version 2606 (juillet 2026), Microsoft fusionne le canal semestriel dans Monthly Enterprise.
- Des produits retirés par Microsoft étaient encore licenciés.
L'oversharing était concentré, pas diffus
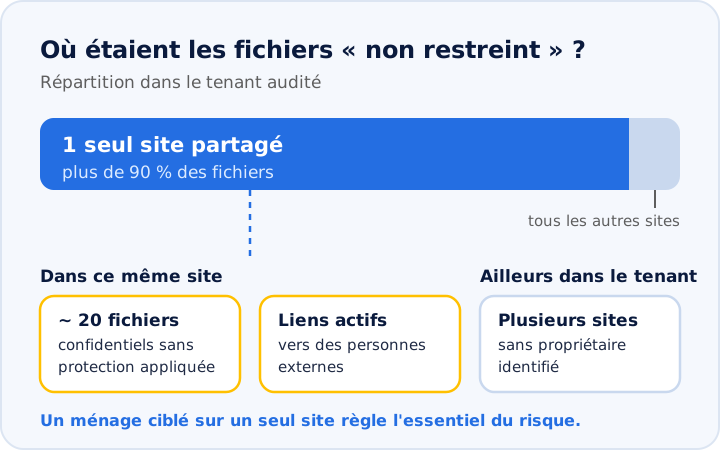
Le volet données a donné un portrait différent de ce qu'on imagine. Pas un problème partout : un problème à un endroit précis.
Un seul site partagé regroupait plus de 90 % des fichiers étiquetés « non restreint » du tenant. Ce même site contenait une vingtaine de fichiers étiquetés confidentiels mais sans protection appliquée, et des liens actifs vers des personnes externes. Plusieurs sites n'avaient aucun propriétaire identifié.
C'est une bonne nouvelle déguisée : un ménage ciblé règle l'essentiel du risque. Copilot répond dans le contexte de sécurité de l'utilisateur, donc il ne montre que ce que la personne peut déjà ouvrir. Le danger, c'est tout ce qu'elle peut ouvrir sans le savoir.
Un angle mort aussi : sans SharePoint Advanced Management, impossible de générer les rapports sur les liens « tout le monde » et le groupe « Tout le monde sauf les utilisateurs externes ». SharePoint Advanced Management est inclus avec la licence Copilot, ce qui change le calcul.
Ce qu'on a corrigé en ateliers
Le plan de remédiation tenait en trois horizons : 30, 90 et plus de 90 jours. Avec l'équipe TI du client, on a avancé sur :
- Déploiement des applications Office de bureau sur les postes qui ne les avaient pas.
- Correction du canal de mise à jour pour les comptes bloqués.
- Politique d'accès conditionnel dédiée au groupe pilote Copilot, avec MFA.
- Revue des rôles d'administration à risque.
- Révision des étiquettes de sensibilité, avec une communication au personnel prévue avant leur déploiement.
- Prévention des pertes de données (DLP) configurée sur un groupe pilote, jamais sur tout le monde d'un coup : une règle trop large bloque le travail normal, comme copier des données d'un fichier RH vers un autre.
Étiqueter tout avant, ou avancer par blocs ?
Le débat le plus utile est venu plus tard dans les ateliers. L'équipe TI posait la bonne question : si Copilot voit tout ce que l'utilisateur voit, faut-il classifier toutes les données avant d'ouvrir les licences ? Pour un service qui touche presque tous les sites, comme les RH ou la direction, ça voudrait dire ne jamais être prêt.
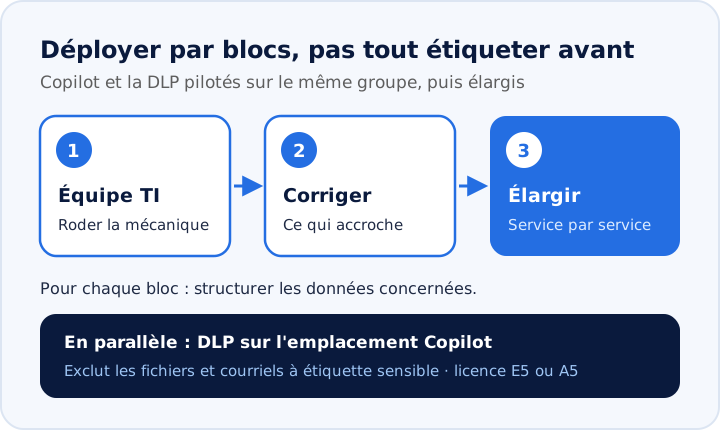
La piste retenue : déployer par blocs. On commence par l'équipe TI pour roder la mécanique, on corrige ce qui accroche, puis on élargit service par service. Pour chaque bloc, on structure les données concernées. En parallèle, une politique DLP sur l'emplacement Copilot empêche l'outil de traiter les fichiers et courriels porteurs de certaines étiquettes, même quand l'utilisateur y a accès. Cette fonction demande une licence de niveau E5 ou A5.
« Pour un test, vous prenez des utilisateurs précis. Pour déployer à grande échelle, il faut aller faire la correction partout. »
- Spécialiste Microsoft 365, io4
Ce qu'on retient pour toute organisation
- Vérifiez d'abord si vos gens peuvent utiliser Copilot : applications de bureau, canal de mise à jour, licences de base. Ici, c'est là que le projet bloquait.
- Cherchez où se concentre l'exposition avant de lancer un chantier de classification global. Ici, un seul site portait l'essentiel du risque.
- Pilotez Copilot et la DLP sur le même petit groupe, puis élargissez par service.
- Prévenez le personnel avant de déployer des étiquettes.
Un projet de poste de travail avant d'être un projet de licences
Copilot n'est pas d'abord un projet de licences. C'est un projet de poste de travail et de gouvernance des accès, et l'audit de préparation sert à savoir lequel des deux chantiers est le plus gros chez vous.
Vous voulez en parler ?
Échangeons 30 minutes sur votre situation.
Diagnostic gratuit avec un architecte io4. Sans engagement, sans pression.
Réserver mon diagnostic